卡巴斯基发现了一个名为PhantomRPC的漏洞,该漏洞源于Windows远程过程调用(RPC)架构的设计行为。这些研究成果已在2026年亚洲黑帽大会上发布。
该公司的研究人员发现,这一问题催生了一种新的本地权限提升技术,而非利用单个故障组件。在进程具备冒充权限的场景下,攻击者可以利用这一行为获取SYSTEM级别的访问权限。
研究人员分析了五种不同的利用路径,以说明如何从各种本地或网络服务环境将权限提升至SYSTEM或其他高权限账户。由于该问题源于架构缺陷,潜在的攻击途径实际上是无限的:任何依赖RPC的新进程或服务都可能引入新的权限提升路径。
“具体的利用路径可能因系统而异,这取决于多种因素,例如系统上安装的软件、参与RPC通信的DLL文件,以及相应的RPC服务器是否可用,”卡巴斯基应用安全专家Haidar Kabibo表示:“这种不确定性使得企业在评估自身风险暴露情况及制定缓解策略时,必须特别重视这一漏洞。”
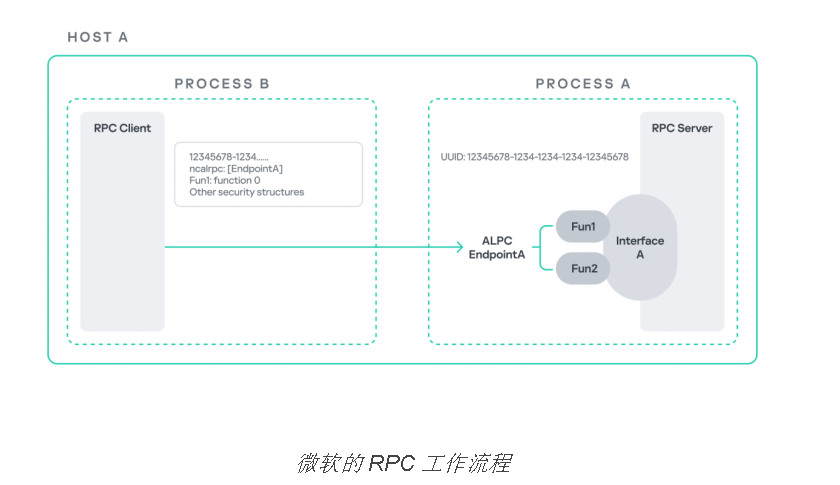
Windows进程间通信(IPC)是操作系统中最复杂的子系统之一。该生态系统的核心是远程过程调用(RPC)机制,它既可以作为独立的通信通道,也可以作为更高层次 IPC 技术的基础传输层。在 Windows 中,RPC 通过允许一个进程调用另一个进程中实现的函数,从而实现进程间的通信,即使这些进程在不同的上下文中执行。
要阅读报告全文,请访问Securelist.com。
相关的概念验证实现请参阅研究代码仓库。
卡巴斯基建议各组织机构采取措施,检测并防范潜在的滥用行为:
·实施基于ETW的监控。这使防御者能够识别其环境中的RPC异常,尤其是RPC客户端尝试连接不可用服务器的情况。监控此类事件有助于管理员发现本应正常运行的合法RPC服务器却未运行的情况。在某些情况下,通过启用相应服务来降低攻击面。 通过确保合法的 RPC 端点可用,可以减少攻击者部署恶意服务器并伪装成合法端点的机会。
·限制SeImpersonatePrivilege权限的使用。该权限应仅授予确实需要它的进程。虽然某些系统进程依赖该权限才能正常运行,但有时该权限会被授予自定义进程或第三方进程,这通常被视为不良的安全实践。
关于卡巴斯基
卡巴斯基是一家成立于1997年的全球网络安全和数字隐私公司。迄今为止,卡巴斯基已保护超过十亿台设备免受新兴网络威胁和针对性攻击。卡巴斯基不断将深度威胁情报和安全技术转化成创新的安全解决方案和服务,为全球的个人用户、企业、关键基础设施和政府提供安全保护。该公司全面的安全产品组合包括领先的个人设备数字生活保护、面向企业的专业安全产品和服务,以及用于对抗复杂且不断演变的数字威胁的网络免疫解决方案。我们为数百万个人用户及近20万企业客户守护他们最珍视的数字资产。要了解更多详情,请访问www.kaspersky.com。
|